
Datasoevereiniteit en Rust: mijn talk bij Adyen, uitgeschreven
De geschreven versie van mijn talk op Rust, Data and AI Amsterdam: waarom lock-in begint als gewoonte, waarom eigendom een feature van Rust is en waarom soevereiniteit gaat over hoeveel zetten je nog hebt.
Robin Everaars
Co-founder and Chief Data Architect at HOIST IT, building portable, sovereign data platforms for regulated organisations. His research on cognitive lock-in shapes how HOIST IT helps clients break free of it.
FunctionalTV nam de avond op en liet ons de opname zelf hosten. De slides staan ook online: in de browser, als pdf en als bron. Wat volgt ligt dicht bij wat ik op het podium zei, vertaald uit het Engels: versprekingen heb ik verbeterd, wat alleen in de zaal werkt heb ik weggelaten en een paar latere opmerkingen staan tussen vierkante haken.
De Microsoft-wereld in, en er weer uit
Zo’n tien jaar lang hielp ik organisaties de Microsoft-wereld in. Het afgelopen jaar doe ik het omgekeerde: ik help ze eruit. Mijn bedrijf HOIST IT doet dat met een soeverein dataplatform dat je mee kunt nemen, ook als dat betekent dat je bij ons weggaat. LakeSail is onderdeel van dat platform.
Eerst wat achtergrond. Mijn laatste halte in de Microsoft-wereld was een platform dat het nog makkelijker maakte om Azure in te gaan: YAML erin, dataplatform in Azure eruit. Onderweg rondde ik mijn master af aan Nyenrode, met onderzoek naar wat cognitieve lock-in heet. Onthoud dat even voor de casus straks. In 2025 kwam ik tot inkeer, liet ik Microsoft los en begon ik HOIST IT met mijn medeoprichter Dajo Hofman. Ons eerste project was AMALT, met het Nederlandse ministerie van Defensie: een platform dat leren slimmer maakt. Het draait air-gapped en on-premise, en LakeSail draait daar vandaag.
Eén disclaimer, dezelfde als op het podium: ik ben geen Rust-ontwikkelaar. Ik draag actief bij aan LakeSail, en dat doe ik met AI aan mijn zijde.
Waarom? Iemand anders besliste

Ik opende met een vraag aan de zaal: wie kent het geval linksonder? Er ging één hand omhoog, toen een tweede. Het gaat om een Italiaanse vrijwillige internetprovider, een collectief waar activisten sinds 2001 hun websites hosten. Een paar weken voor de talk merkte de Amerikaanse overheid het collectief aan als terroristische organisatie, en een paar dagen voor de meetup moest het stoppen. [Het gaat om Autistici/Inventati. Het Amerikaanse ministerie van Buitenlandse Zaken wees het op 26 augustus 2026 aan, samen met het ministerie van Financiën. De .org-registry zette het domein een dag later op slot, en op 7 september kondigde het collectief aan te stoppen.]
Dat geval staat niet op zichzelf. In 2025 werd een rechter van het Internationaal Strafhof in Den Haag buitengesloten van het eigen Microsoft-account, met persoonlijke gevolgen: betaalpassen werkten niet meer en Alexa gaf geen antwoord meer. [Strikt genomen gaat het om twee mensen onder Amerikaanse sancties. Het Microsoft-account was van hoofdaanklager Karim Khan, al zegt Microsoft dat het de dienstverlening aan het Strafhof niet heeft stopgezet. De passen en Alexa waren van rechter Kimberly Prost.] Deze zomer werd Claude Fable een tijdje wereldwijd uitgeschakeld, drie dagen na de lancering, op verzoek van de Amerikaanse overheid. [Het was op 1 juli terug, na bijna drie weken.]
Als ik over soevereiniteit praat wijs ik vaak naar de Verenigde Staten, maar ook binnen onze eigen grenzen hebben we problemen. Dat is het geval rechtsonder: Nederlandse behandelgegevens die bij verzekeraars terechtkwamen zonder dat patiënten iets gevraagd werd. [Dat geval, ggz-uitkomstvragenlijsten verzameld voor een benchmark die de verzekeraars betaalden, staat in Wat het echt betekent om eigenaar van je data te zijn. De Autoriteit Persoonsgegevens oordeelde in 2019 dat er geen wettelijke grondslag voor was.]
Op de slide staat ook het goede nieuws: mensen worden wakker en de wet beweegt. DORA vraagt financiële instellingen sinds 2025 om een geteste exit, en onder de Data Act gaan overstapkosten in 2027 naar nul. En ik ben verre van de eerste die dit zegt. Bert Hubert en Marleen Stikker, en vele anderen, waarschuwden ons al lang voordat ik dat deed. Ik heb me nu bij hen aangesloten.
“Het staat in een Nederlands datacenter”

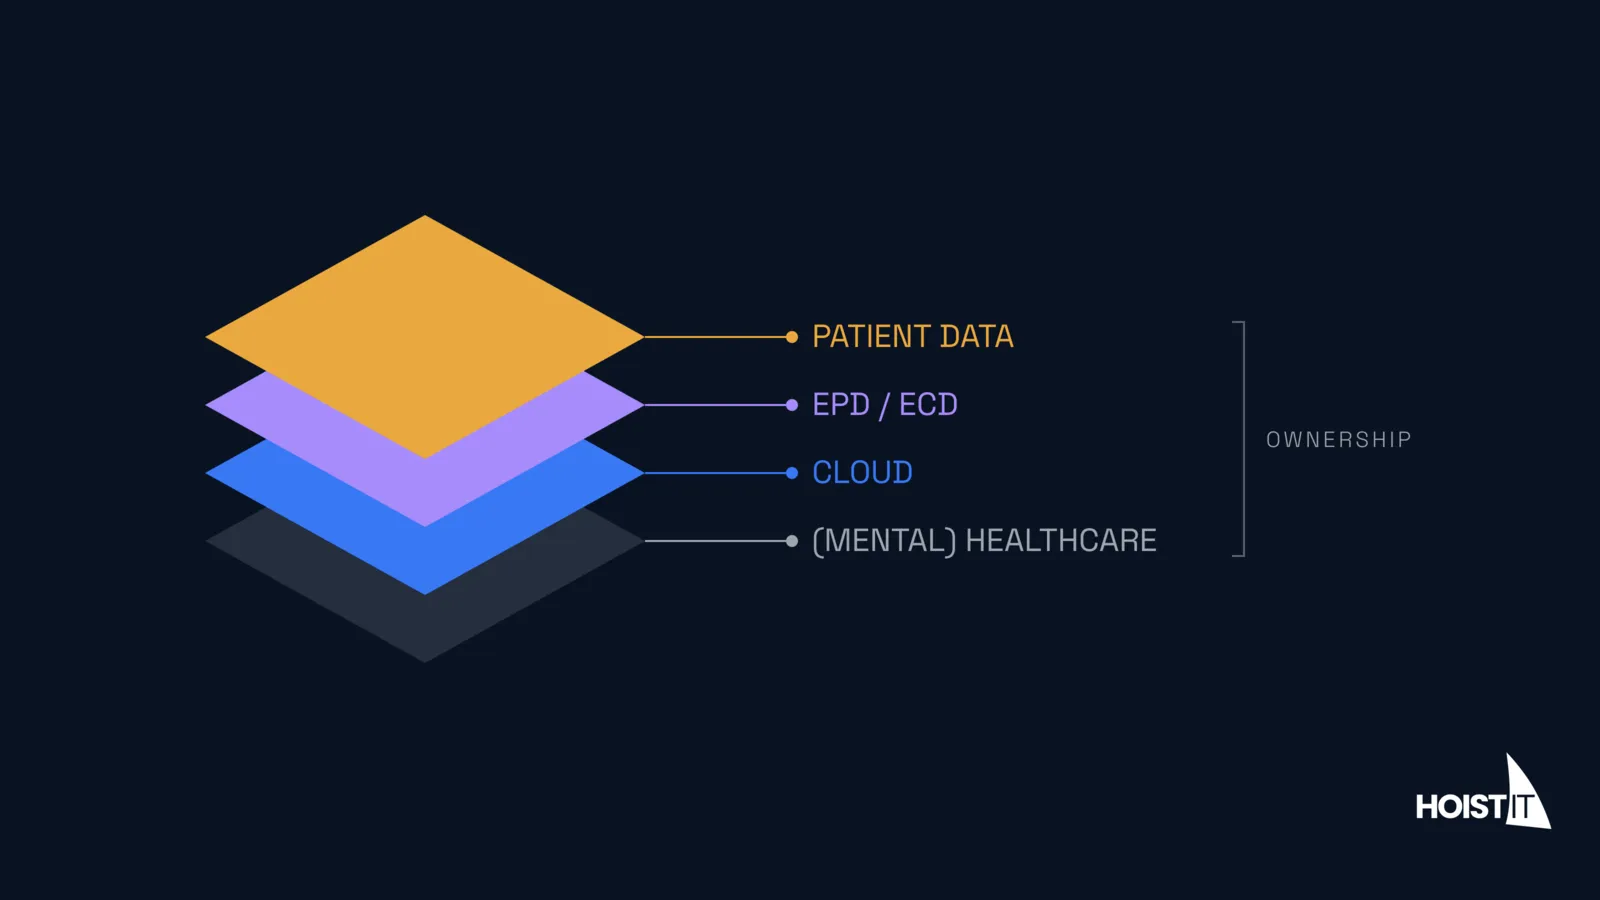
Eerder dit jaar vroeg ik een professional in de ggz waar volgens hen de dossiers van hun patiënten stonden. Ze gebruikten een elektronisch patiëntendossier (een EPD) en waren ervan overtuigd dat het in een Nederlands datacenter stond. Dat maakte me nieuwsgierig, dus ik ging kijken, met alleen openbare informatie: waar de hostnamen naartoe wijzen, wat er in de vacatures gevraagd wordt en in sommige gevallen de cloudcertificeringen waar een leverancier trots mee adverteert. Hun EPD bleek in Azure te draaien.
Het was niet de enige. Minstens tien van de 27 systemen die ik bekeek wijzen naar een Amerikaanse cloud, vooral Azure. Dat doet ertoe vanwege de CLOUD Act, die de Amerikaanse overheid een weg naar die data geeft, in welk land de schijven ook draaien. [Het volledige onderzoek, leverancier voor leverancier, staat in Een Nederlands datacenter is niet (per se) soeverein. Waarom locatie zo weinig zegt: dataresidency in de toolkit.]
Mijn eigen lock-in, uit gewoonte
Waarom zijn we, vooral in Nederland, zo verliefd op Microsoft? Ik denk dat het begint bij gewoonte, en ik ben het perfecte voorbeeld. Mijn eerste Windows was Windows 95, op de pc van mijn vader, toen ik een jaar of zeven was. Mijn eerste eigen pc draaide Windows XP. Als student kreeg ik Office gratis, op Windows natuurlijk. Pas halverwege mijn datacarrière maakte ik kennis met de wondere wereld van Linux, en zelfs toen als WSL, binnen Windows.
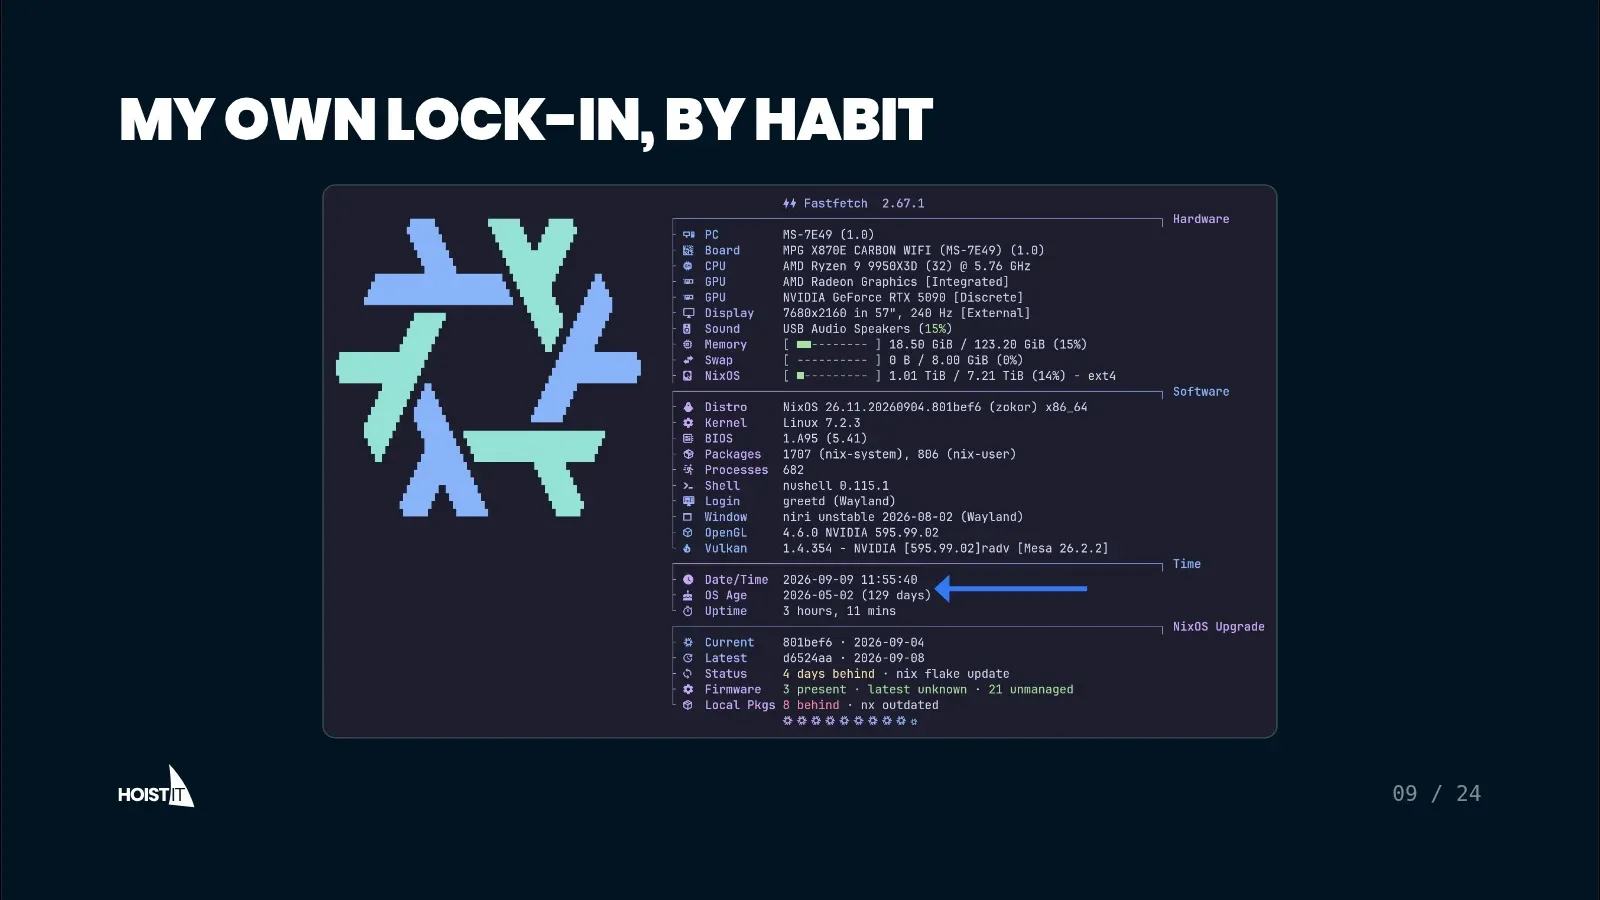
Nu, met HOIST IT, ben ik eindelijk Windows-vrij: 129 dagen op de dag van de talk, en de schermafdruk is het bewijs. Ik ben een volbloed Linux-nerd en terminalstrijder geworden. Ik draai NixOS, omdat een build die je kunt reproduceren hetzelfde idee is als een exit die je kunt bewijzen.
Toch zit gewoonte diep. Acht weken na de start van ons platform, terwijl we aan het project met Defensie werkten, haalden we onze Python-devcontainer nog steeds uit de registry van Microsoft. Die hebben we inmiddels vervangen door een image die we zelf bouwen en hosten, maar het laat zien hoe stil gewoonte haar werk doet. [Daar ging mijn onderzoek over: de vaardigheden die je hebt opgebouwd laten de vertrouwde optie voelen als de enige, dus overstappen voelt zwaarder dan het is. In de toolkit staat meer over leveranciersafhankelijkheid.]
Een compliment aan onze gastheer. Ik deed wat onderzoek naar het gebouw waarin we zaten, en Adyen draait al heel lang alles zelf. Hun data science-team schreef in 2018 dat hun beveiligingseisen voorschrijven dat al hun oplossingen on-premise gehost worden. Ze waren soeverein lang voordat het cool was: de echte hipsterdefinitie. Ze deden het terwijl ze heel goed wisten wat het kostte, omdat iets anders voor hen niet acceptabel was.
Eigendom is een feature van Rust
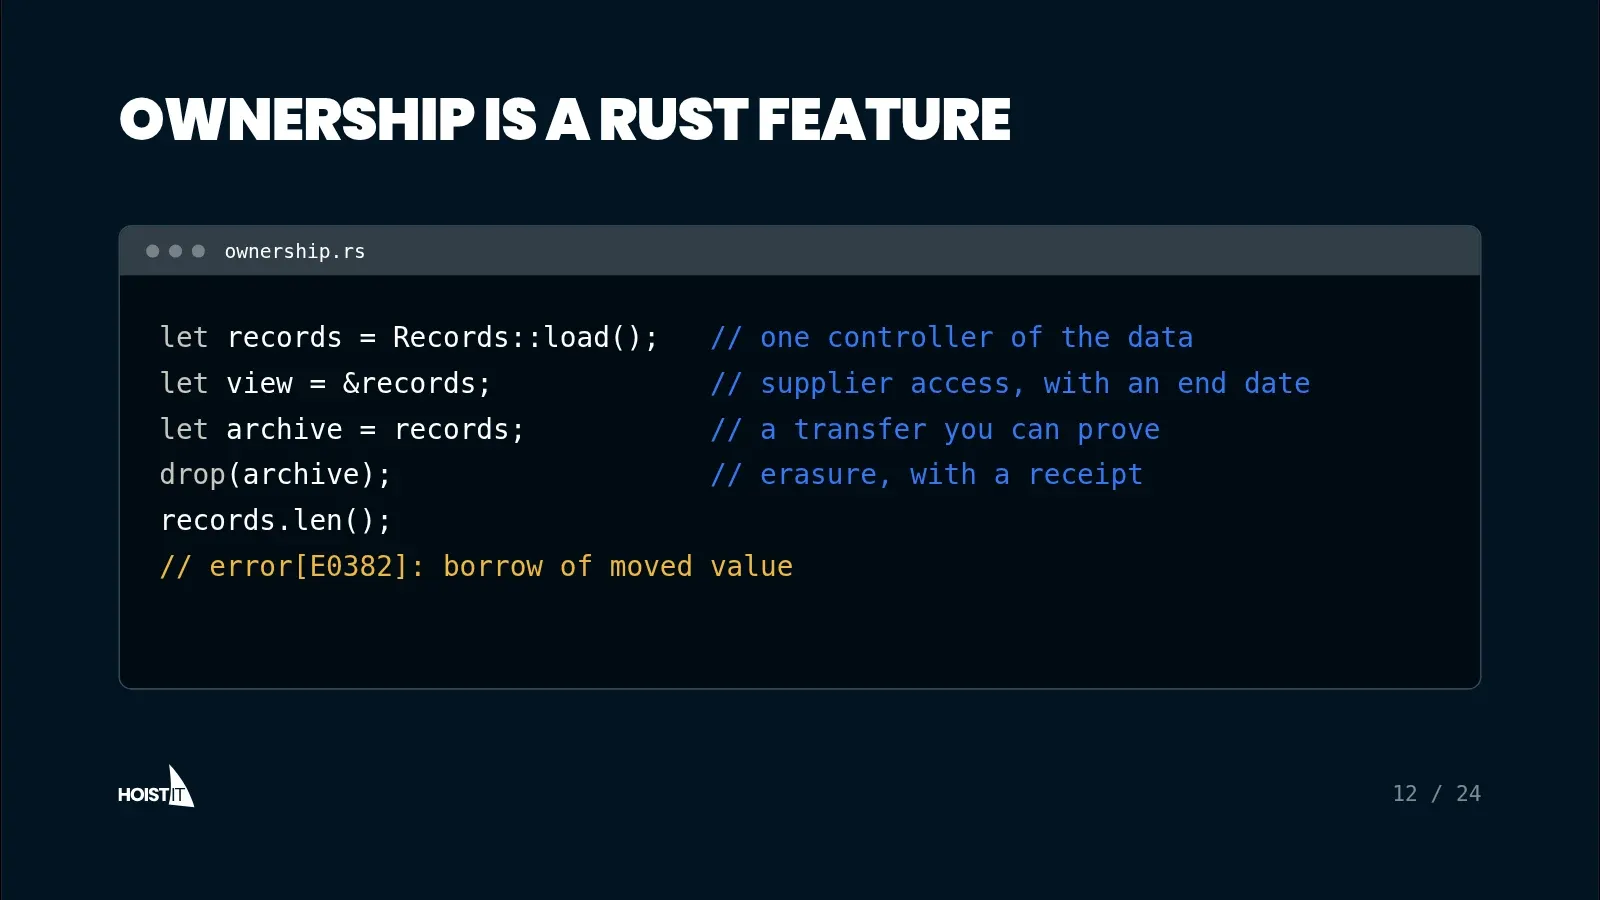
Dan het stuk waarvoor we er waren. Ik denk dat eigendom een feature van Rust is. De linkerkant van deze slide is gewone Rust-code. In Rust heeft elke waarde precies één eigenaar. Andere delen van een programma kunnen een waarde een tijdje lenen. Alleen de eigenaar kan haar overdragen of weggooien, en daarna kan de oude eigenaar er niet meer aan komen. Het commentaar rechts is van mij, en het is wat veel organisaties missen: één beheerder van de data, toegang voor de leverancier die een einddatum heeft, een overdracht die je kunt bewijzen (die ook bewijst dat de vorige houder geen toegang meer heeft) en een bewijs van ontvangst als je de data weggooit.
Ik vroeg de zaal om de fout onderaan uit te leggen, want eerlijk gezegd schreef ik deze slide met hulp van AI en had ik er zelf niet in gedoken. Iemand deed het: na de move naar archive bezit records niets meer, dus de compiler weigert dat je het nog gebruikt. Dat is precies de eigenschap die ik voor data wil. Als het eenmaal is overgedragen, kan de oude eigenaar er niet stilletjes mee doorgaan.
Eigendom is niet het enige wat Rust bijdraagt aan soevereiniteit. Er is geen runtime waarvoor je een licentie nodig hebt, dus niemand kan die laag per medewerker beprijzen, zoals in 2023 gebeurde met het Java SE-abonnement van Oracle. Dat was destijds helemaal aan me voorbijgegaan. Wat ik het interessantst vind, is wie de taal zelf bezit: niemand in het bijzonder. Stichtingen met veel financiers houden haar in stand, dus er is geen enkele leverancier die een kill switch op de taal kan omzetten. [Dat risico is verplaatst, niet weggenomen: de Rust Foundation en de Apache Software Foundation, die DataFusion beheert, zijn allebei in de VS geregistreerd. De slide noemt nog twee punten: een build die je kunt bewijzen (vendor de crates en bouw offline) en kleine teams die snel het alternatief bouwden, zoals Polars in Amsterdam, Qdrant in Berlijn, Meilisearch in Parijs en Garage met Europees onderzoeksgeld.]
Het kanaal is nog niet soeverein
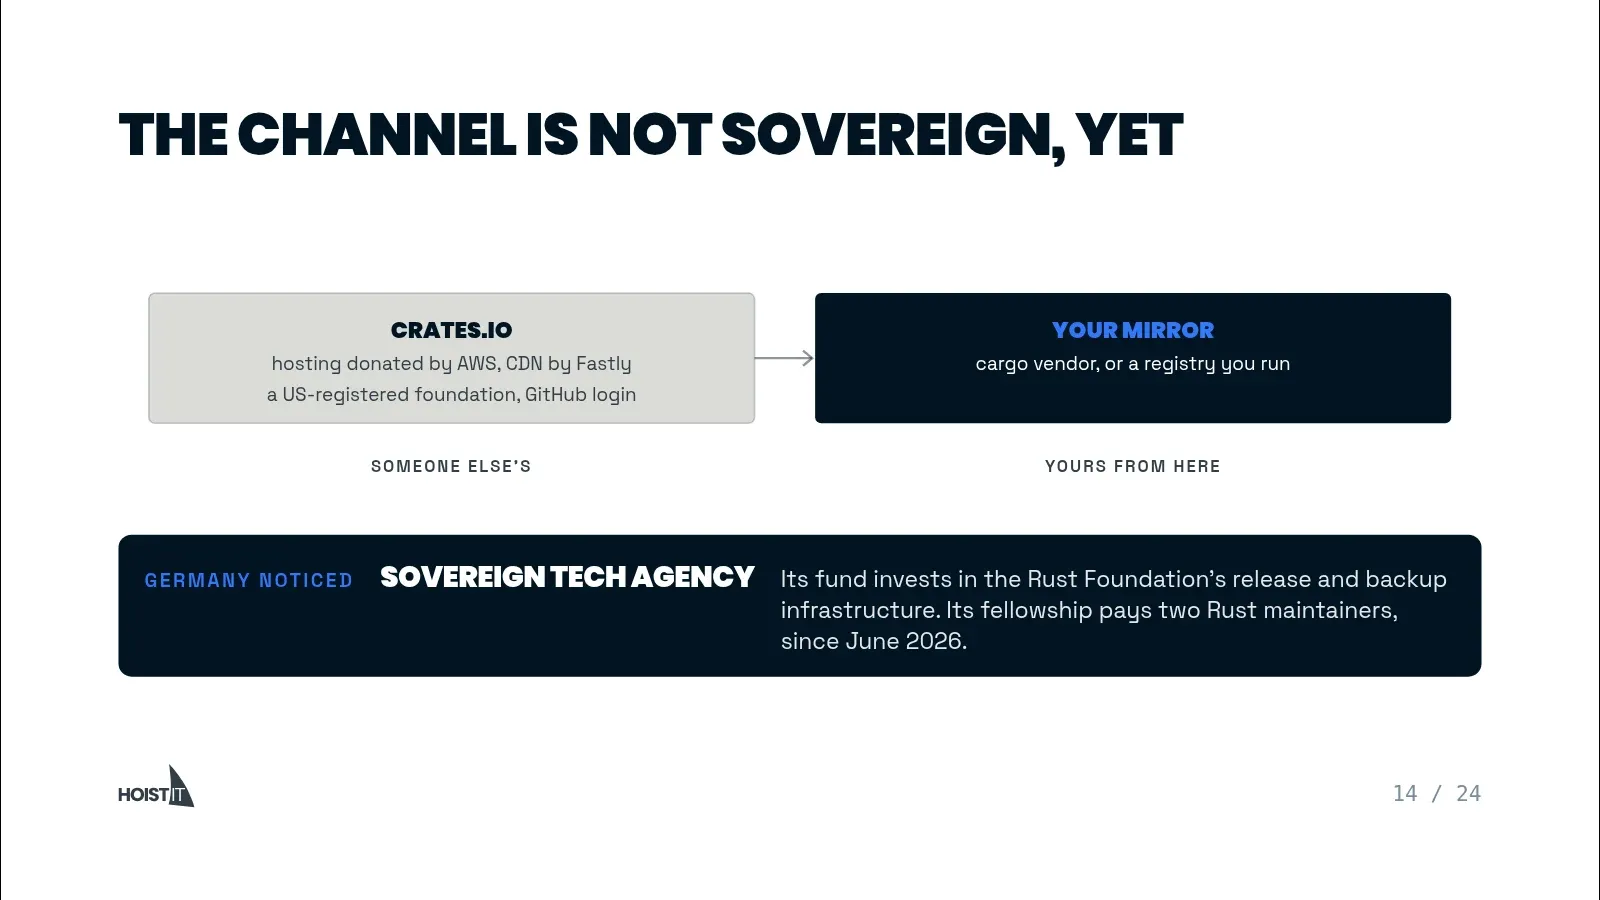
Dat gezegd hebbende is Rust nog niet volledig soeverein. Het distributiekanaal draait op AWS, het CDN is Fastly en je logt in op crates.io met GitHub. Je kunt die afhankelijkheid verkleinen door de crates die je gebruikt te spiegelen naar een eigen registry, maar dat is geen blijvende oplossing. Gelukkig had Duitsland het door: via het Sovereign Tech Agency investeert het in de release- en back-upinfrastructuur van de Rust Foundation, en sinds juni 2026 betaalt het twee Rust-maintainers. Dat geeft ons een alternatieve route.
Soevereiniteit is eigendom is vrije keuze

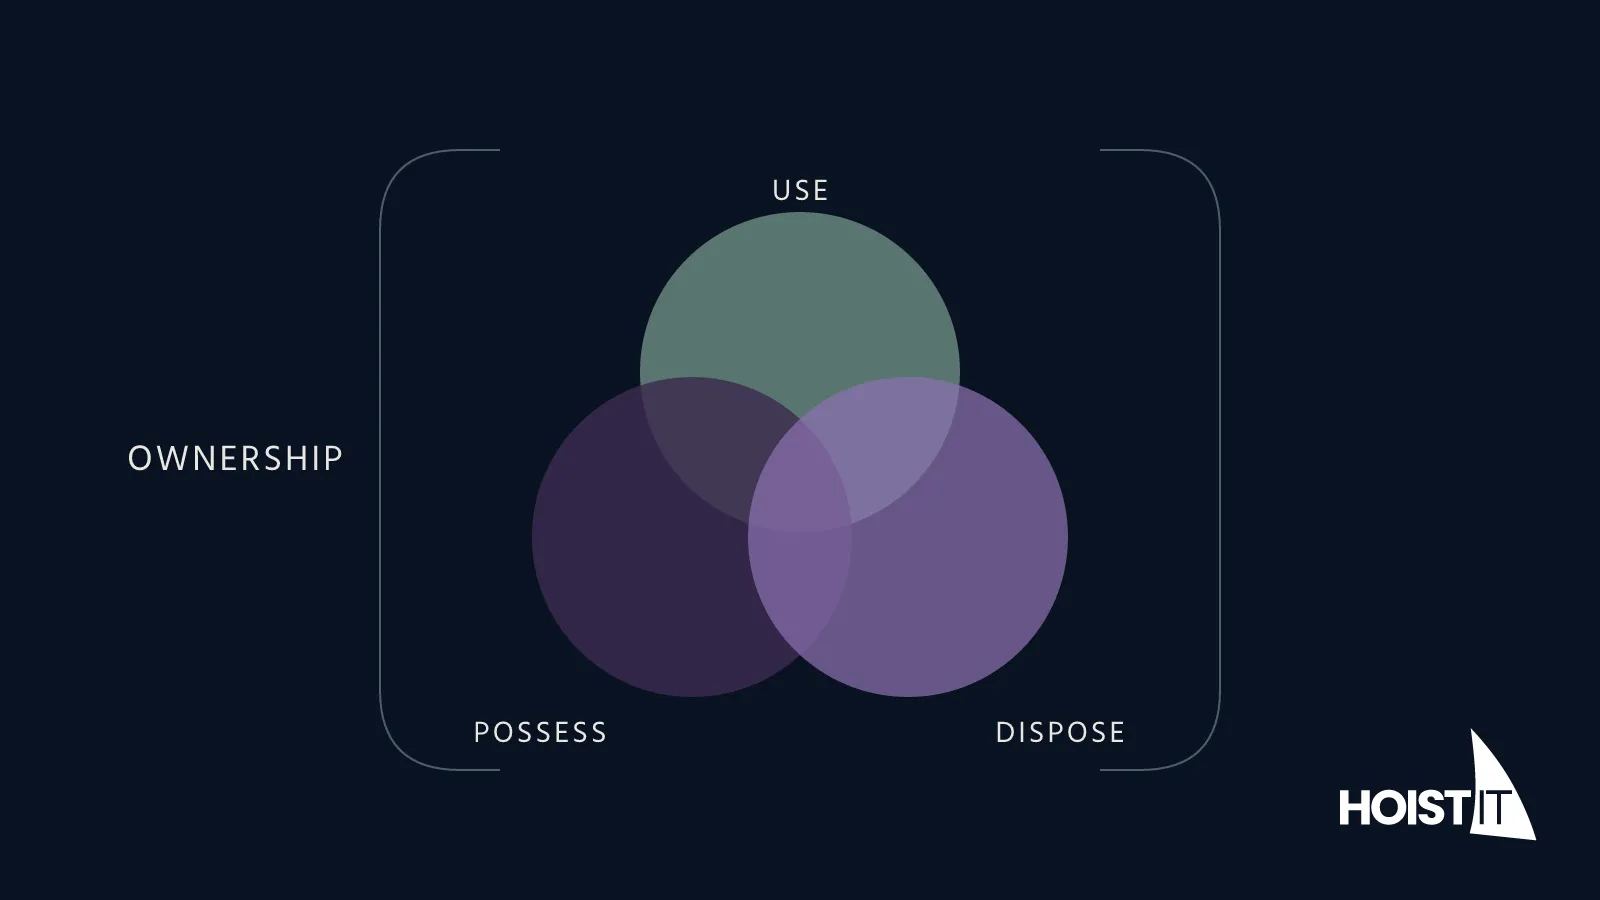
Ik had al een tijd over soevereiniteit gepraat zonder het uit te leggen. Ik leg het uit als eigendom, en om het simpel te houden vertaal ik eigendom naar vrije keuze. Eigendom valt uiteen in drie rechten. Gebruiken: wie mag de data verwerken, waarvoor en op wiens voorwaarden? Bezitten: waar staat het en wie kan erbij? En wegdoen, het recht dat er het meest toe doet: kun je van je data af, en kun je van je systemen af? Als je alle drie hebt, is het van jou. Zo niet, dan huur je.
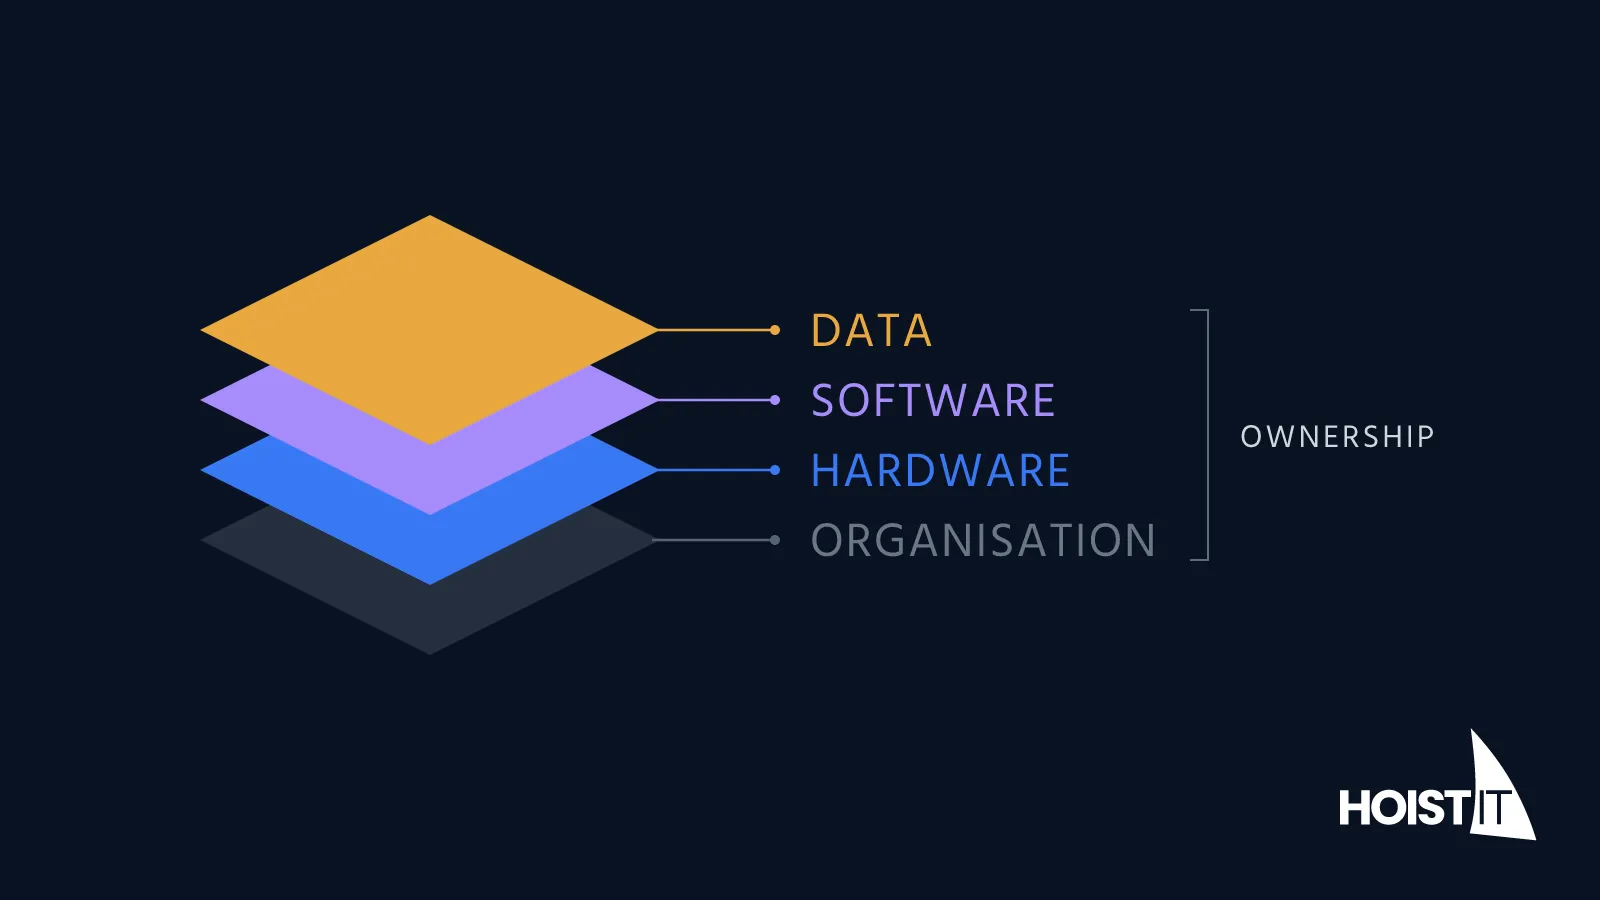
Die rechten gelden op vier lagen. De data, waar eigendom het doel is. De software, omdat je de software moet beheersen om de data te beheersen. De hardware, waar draagbare software van wat eronder draait, een cloud of je eigen rack, een keuze maakt in plaats van een afhankelijkheid. En de laag die vaak vergeten wordt: de organisatorische, de wetten, voorwaarden en afspraken die gelden. Ik schreef over een geval waarin alles als soeverein te boek stond: de data op eigen servers, in een eigen gebouw, beheerd door eigen mensen, zelfs de software. Maar een contract van lang geleden zei dat ze de data niet konden verplaatsen zonder de oorspronkelijke leverancier, tegen een flinke prijs.
Voor het platform dat wij bouwen vertaalt zich dat in open standaarden voor de data, zodat je die overal mee naartoe kunt nemen. Toegang tot de broncode, zodat je ook het platform zelf kunt hijsen. Het draait overal waar Kubernetes draait, air-gapped inbegrepen. En een geteste exit die in onze afspraken staat, zodat je ook ons achter je kunt laten.
Vernietig het en bewijs het

Dan het voorbeeld dat ik het mooist vind, over het wegdoen. Dit is een opname van de commandline van ons platform, met crypto shredding. Ik stuur wat voorbeelddata naar het platform. Die wordt onderschept voordat ze Kafka bereikt en versleuteld. Ze wordt versleuteld opgeslagen op de bus en later, via LakeSail, in de opslag. Ondertussen wordt er een sleutel voor die betrokkene aangemaakt, en die sleutel heb je nodig om de data te lezen. Met de sleutel kan ik de ontsleutelde records lezen. Nadat ik de sleutel vernietig, krijg ik alleen nog onzin, terwijl de records er nog gewoon staan.
Data verwijderen is lastig en traag, zeker op schaal. Zo heb je een manier om ervan af te komen, en bewijs dat het echt weg is.
De zelfcheck, en handen omhoog
Daarna vroeg ik de zaal de zelfcheck te doen. Die kruist de drie rechten met de vier lagen tot twaalf vragen over één platform dat je bezit, van “Is er een volledige kopie die wij beheren?” tot “Kunnen we het veranderen zonder toestemming?”. Ik vroeg iedereen er één te kiezen die ze interessant vonden en na te denken of ze er een antwoord op hadden, zonder het nog te zeggen.
Toen vroeg ik om handen voor de vraag rechtsonder: kun je vandaag weg bij een leverancier waar je van afhangt, en dat bewijzen? Neem welke leverancier je wilt. Er ging geen hand omhoog. Ik denk dat dat mijn punt bewees. [De twaalf vragen staan op slide 21. Op deze site staan ook een kortere soevereiniteitscheck en een checklist voor exit-gereedheid.]
Hoe LakeSail weggaan mogelijk maakte
Een compliment aan LakeSail, voor wat ik heel slim vind: ze spreken het Spark-protocol. Neem mij weer als casus. Eerst was ik aan Windows gewend, later aan Spark. Een van de belangrijkste redenen dat ik voor LakeSail koos, is dat het de taal spreekt die ik al kende. Dat gaf me ook een weg terug: ik kon LakeSail proberen en terug naar wat ik kende als het niet voor me werkte. De overstapkosten verlagen, ook de mentale, is wat weggaan mogelijk maakte.
Daarom gebruik ik ook nog Apache Kafka en nog niet Apache Iggy, dat in Rust geschreven is: voor zover ik weet spreekt dat het Kafka-protocol nog niet.
Drie dingen om mee naar huis te nemen
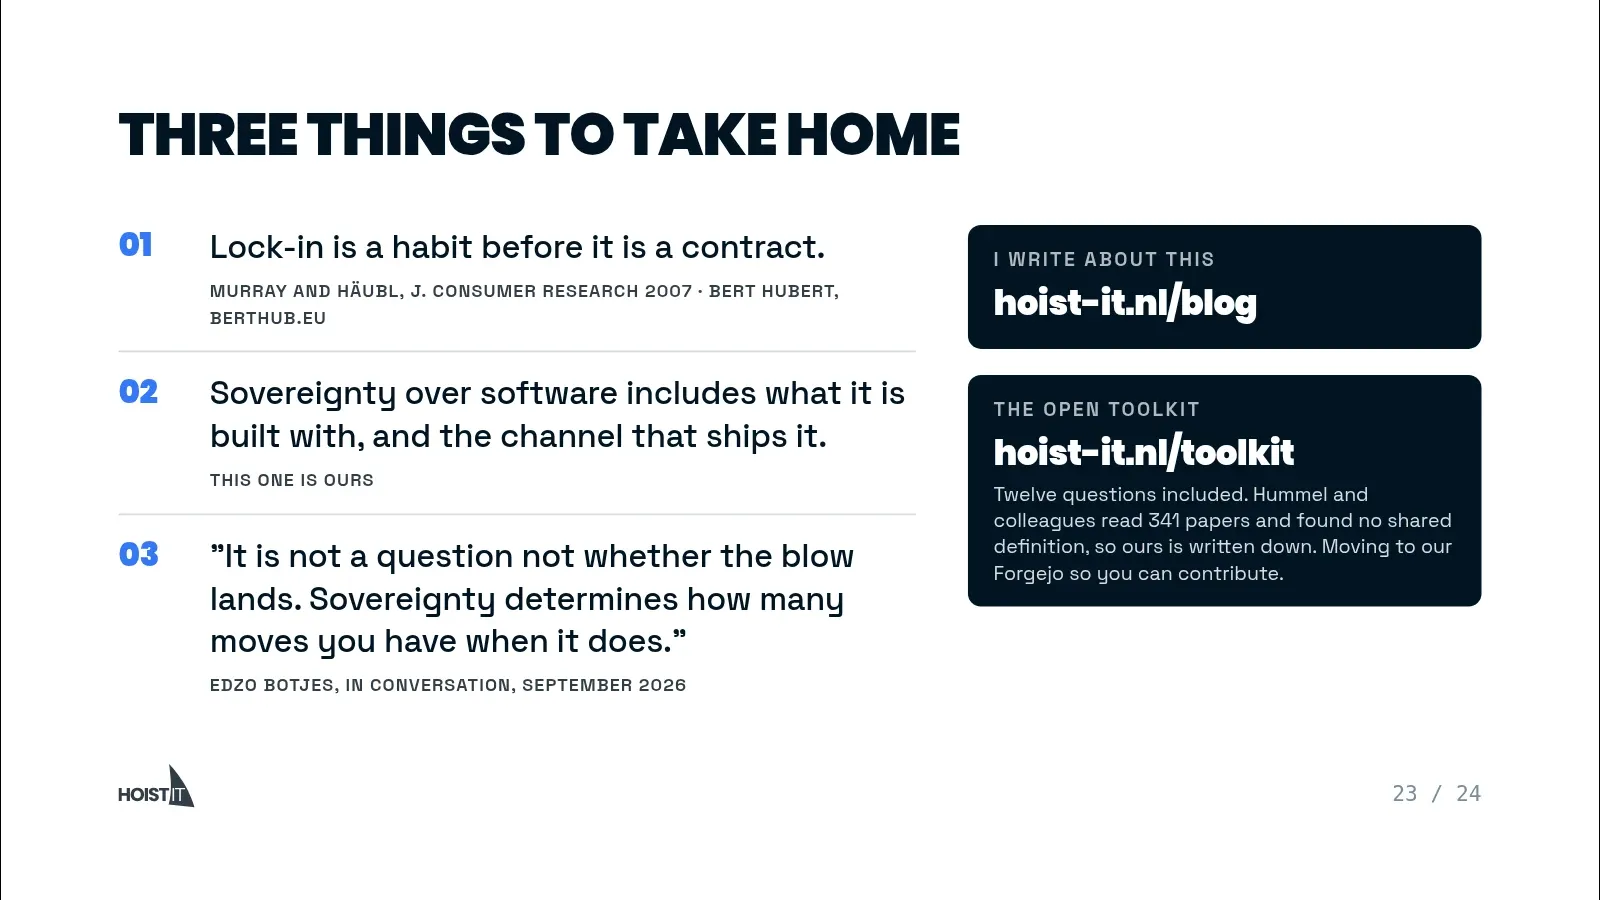
Alles bij elkaar drie dingen om mee naar huis te nemen. Lock-in is een gewoonte voordat het een contract is. Soevereiniteit over software omvat waarmee het gebouwd is en het kanaal dat het levert. En, in de woorden van Edzo Botjes: het is geen vraag of de klap valt; soevereiniteit bepaalt hoeveel zetten je hebt als hij valt.
Uit de vragen
De vragen achteraf waren goed, dus hier de belangrijkste, in mijn eigen woorden.
Overstappen is makkelijk als er een gangbare standaard is, zoals Spark. Hoe zit dat bij opkomende technologie, waar die er nog niet is? Eerst zou ik je uitdagen: zijn er echt geen standaarden? En als ze er op jouw laag niet zijn, is er dan een op de laag erboven? Ons platform wordt geconfigureerd met YAML en Python, en voor dataplatforms zijn er standaarden die snel terrein winnen, zoals de Open Data Contract Standard en de Open Data Product Standard. Als er echt niets is, heb je geen andere keuze dan je eigen te bouwen en te hopen dat die aanslaat. Houd je ogen open, kijk wat anderen doen en pas je daaraan aan, ook als dat betekent dat je meer dan één standaard ondersteunt, met de extra last die daarbij hoort.
Dus soevereine data betekent terug naar open source, eigen besturingssystemen en opslag on-premise, zoals twintig jaar geleden? Niet per se. Ik ben niet tegen de cloud. Ons platform draait overal waar Kubernetes draait, en dat omvat Azure. Het hangt af van je risicoprofiel: hoe erg is het als de kill switch wordt omgezet, en hoe ernstig is het als iemand anders bij de data kan die je verwerkt? Defensie draait het zelf, en de zorg zou misschien hetzelfde moeten overwegen. Zelf gebruik ik een Europese cloud, en ergens heb ik nog een Azure-tenant waar ik vanaf moet. Helemaal on-premise zou betekenen dat je al het onderhoud terugneemt, en dat kan een klein bedrijf als het mijne niet. Een Europese cloud dekt het deel van de CLOUD Act, maar waar het om gaat is dat je kunt verhuizen: als je niet tevreden bent over de ene Europese aanbieder, kun je naar een andere. Ik verwacht dat de slinger een stuk terugzwaait. Sommige workloads blijven in Azure, om goede of slechte redenen, de belangrijke gaan naar een Europese cloud en de echt kritieke naar eigen hardware. Ook binnen een Nederlandse cloud kan iemand een slechte dag hebben en een schakelaar omzetten, dus draagbaarheid is wat telt.
Europeanen wantrouwen het om prompts naar Amerikaanse AI-bedrijven te sturen, maar vinden het prima dat Microsoft en AWS hun data hebben. Waarom? Ik denk dat het meerdere dingen tegelijk zijn. Eén is gewoonte: ik nam niet voor niets mezelf als casus. Met Microsoft ben ik opgegroeid, en veel mensen die ik spreek, oud-collega’s inbegrepen, zeggen dat er geen alternatief is. Ik vertel ze dat dat er wel is, want ik bouw er een. Toch blijven ze bij dat standpunt. Het andere is dat de VS en Europa lang goede vrienden waren, en ik hoop dat we goede vrienden blijven. Er was geen reden tot zorg, ook niet als de VS sommige dingen anders deed. Dat is snel veranderd, ook bij onze overheid, vooral in de afgelopen tien maanden of zo. Je ziet nu veel initiatieven ontstaan die bewustzijn kweken en organisaties helpen de overstap te maken.
Is een gemeente echt veiliger met eigen IT dan op Azure of AWS, waarvan de beveiligingsteams waarschijnlijk beter zijn? Er zijn goede ontwikkelingen. KPN werkt met een aantal andere bedrijven aan een Europese cloud voor de Nederlandse overheid, en de overheid heeft altijd eigen datacenters gehad voor de kritieke dingen. Ik vertrouw erop dat dat goed gedaan wordt, maar ik heb eerlijk gezegd niet achter de schermen gekeken, dus verder kan ik de vraag niet beantwoorden. [Het initiatief dat ik op het podium niet kon noemen is hoogstwaarschijnlijk de Open Cloud Alliantie: zeven Nederlandse IT-bedrijven, waaronder KPN, die in april 2026 een soevereine overheidscloud voorstelden.]
Dank aan de organisatoren, aan Adyen en LakeSail voor de gastvrijheid en aan FunctionalTV voor de opname. Wil je hierover doorpraten, neem dan contact op.
Revisiegeschiedenis
- : Gepubliceerd.